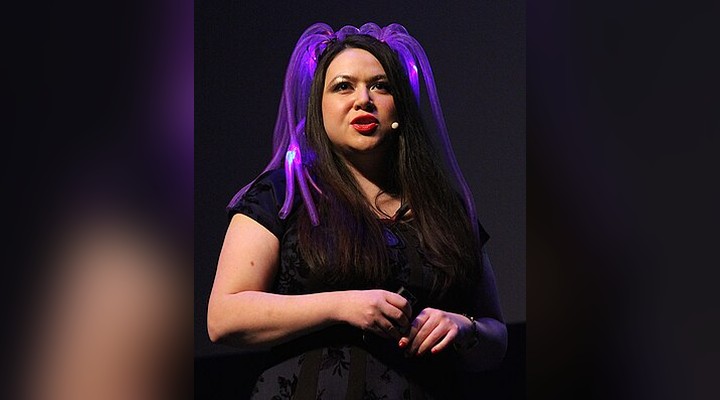
A segurança digital, em um mundo crescentemente interconectado, não é mais um luxo, mas uma necessidade crítica. E no centro da evolução desse campo está a figura de Katie Moussouris, uma pesquisadora americana que não apenas acompanhou o crescimento da cibersegurança, mas ativamente moldou suas regras, padrões e práticas. Ela é considerada uma das pioneiras mais influentes do campo de *vulnerability disclosure* (divulgação de vulnerabilidades).
Para quem está se perguntando Quem é Katie Moussouris?, a resposta é a história de uma mente brilhante que combinou profundos conhecimentos acadêmicos com uma visão empresarial e política apurada. Sua trajetória é um estudo de caso sobre como a curiosidade intelectual pode se transformar em um motor de mudança global, forçando gigantes da tecnologia e governos a adotarem práticas de segurança mais robustas e éticas.
Neste artigo, mergulharemos fundo na vida e na carreira de Moussouris, explorando desde seus primeiros passos autodidatas na programação até a criação de programas governamentais de *bug bounty* (recompensa por bugs). Você entenderá o impacto duradouro de suas contribuições, como a padronização da indústria e o reconhecimento do trabalho dos “hackers éticos”, tornando-se um guia completo sobre o que realmente significa ser uma verdadeira líder em segurança digital.
Formação Acadêmica e Os Primeiros Passos na Tecnologia
A jornada de Katie Moussouris para se tornar uma autoridade em segurança digital não começou em um laboratório de pesquisa de ponta, mas sim com uma notável capacidade autodidata. Nascida em Boston, sua paixão pela tecnologia surgiu cedo. Aos oito anos de idade, ela aprendeu a programar BASICon em um Commodore 64, um feito que já demonstrava um talento excepcional e uma proatividade rara. Esse início precoce estabeleceu a base para uma carreira que seria marcada pela incessante busca por conhecimento.
Seu percurso acadêmico só reforçou essa base de excelência. Moussouris foi a primeira garota a cursar o AP Computer Science em seu ensino médio, um marco que já a destacava entre seus pares. No nível superior, ela cursou Molecular Biology e Matemática em Simmons College, mas seu interesse em sistemas complexos e informação a levou a colaborar simultaneamente com o Human Genome Project no Whitehead Institute do MIT. Essa combinação de biologia, matemática e ciência da computação dotou-a de uma visão sistêmica única: a capacidade de entender a complexidade de sistemas vivos e, por extensão, de sistemas de software.
Esse background multidisciplinar é fundamental para entender o sucesso posterior. Enquanto muitos profissionais de segurança são altamente técnicos em código, Moussouris sempre incorporou uma camada de conhecimento sobre políticas, padrões e a forma como as organizações e governos operam. Isso a posicionou de forma ideal para não apenas encontrar falhas, mas para criar os mecanismos que impedem que essas falhas sejam exploradas em larga escala. Ao investigar quem é Katie Moussouris?, é preciso entender que seu poder não está apenas no código, mas na articulação entre ciência, política e tecnologia.
Carreira Corporativa: Estabelecendo Padrões de Segurança
Ao ingressar no mercado corporativo, Moussouris começou a aplicar seus conhecimentos em ambientes de alta complexidade, onde a segurança era um fator de risco constante. Sua primeira grande atuação foi na Symantec, em 2004, após a aquisição da @stake. Ali, ela não apenas contribuiu com pesquisas, mas fundou e gerenciou o programa Symantec Vulnerability Research. Este foi um passo histórico, pois criou um dos primeiros programas robustos para permitir que pesquisadores publicassem suas descobertas de vulnerabilidades de forma organizada e responsável.
Em 2007, ela fez uma transição estratégica para a Microsoft, assumindo o papel de estrategista de segurança. Na Microsoft, ela fundou o programa Microsoft Vulnerability Research (MSVR), que foi anunciado no prestigiado BlackHat em 2008. O programa se tornou um ponto focal na resposta a falhas de segurança de grande impacto. É importante notar que o MSVR coordenou a resposta a diversas vulnerabilidades críticas, incluindo a famosa falha DNS de Dan Kaminsky, demonstrando sua capacidade de liderar respostas técnicas em tempo real. A evolução da segurança empresarial é um campo vasto, e a forma como ela estruturou esses programas mudou a maneira como as grandes corporações lidam com riscos. Se você busca mais detalhes sobre a segurança corporativa, pode conferir artigos sobre a evolução de produtos de segurança de mercado.
O Impulso Global: Padrões ISO e a Comunidade de Pesquisadores
O impacto de Moussouris transcendeu as paredes de corporações privadas. Ela atuou diretamente na padronização de processos globais. Desde 2008, ela colaborou ativamente na edição do documento ISO/IEC 29147. Este padrão é o guia mundial para a divulgação de vulnerabilidades e, até então, era um processo complexo. Em um movimento que exemplifica seu compromisso com o acesso aberto ao conhecimento, em abril de 2016, a ISO tornou o padrão gratuitamente disponível, uma conquista que foi possível graças à intervenção de Moussouris e do CERT Coordination Center. Este evento solidificou a importância de um modelo de divulgação estruturado e globalmente acessível.
Em 2014, seu foco se expandiu ainda mais quando ela foi nomeada Chief Policy Officer na HackerOne, uma empresa de destaque em San Francisco. Neste papel, ela foi responsável por definir a filosofia de divulgação de vulnerabilidades da empresa. Seu trabalho aqui foi crucial para legitimar e promover a pesquisa de segurança não apenas entre grandes corporações, mas também entre legisladores e formuladores de políticas públicas. Ela transformou o “hacker” de um vilão midiático em um colaborador indispensável na defesa digital. Reportagens sobre o papel dos hackers, como as do New York Times, frequentemente refletem o tipo de debate que ela ajudou a moldar.
A Revolução do Bug Bounty e o Governo
Um dos capítulos mais revolucionários da carreira de Moussouris foi seu trabalho com o setor governamental. Enquanto ainda na Microsoft, ela começou a defender o conceito de *bug bounty* (programa de recompensa por bugs) perante o governo federal. Esse conceito, que incentiva a comunidade de segurança a encontrar falhas em sistemas críticos, era incipiente e visto com ceticismo. Sua persistência foi fundamental para mudar essa percepção.
Essa defesa a levou a participar diretamente da criação do programa piloto “Hack the Pentagon” em 2016, organizado e validado pela HackerOne. Este foi o primeiro programa de *bug bounty* do governo federal dos EUA. Esse evento não apenas validou o modelo de recompensa, mas também demonstrou que a metodologia de segurança privada poderia ser aplicada com sucesso em infraestruturas críticas nacionais. Sua visão foi tão impactante que ela fundou a Luta Security em abril de 2016, uma consultoria dedicada a ajudar governos e organizações a trabalharem em colaboração com hackers através de programas de *bug bounty*.
O trabalho de Moussouris levou à profissionalização da segurança ofensiva. Se antes os pesquisadores eram apenas “caçadores de falhas”, agora eles são parceiros estratégicos. Ela não apenas ensinou o que procurar, mas como o mercado de trabalho para vulnerabilidades funciona, tema que é amplamente debatido em textos como o estudo sobre o mercado de bugs.
O Legado de Katie Moussouris na Segurança Digital Moderna
Em resumo, Quem é Katie Moussouris? Ela é uma arquiteta de processos e políticas de segurança. Seu legado não se resume a um único programa ou tecnologia; ele reside na mudança de mentalidade que ela promoveu: a ideia de que a segurança deve ser um esforço colaborativo, aberto e constante, envolvendo tanto pesquisadores quanto desenvolvedores e governos.
Seu papel na promoção do *bug bounty* e na padronização global da divulgação de falhas estabeleceu um modelo de governança de risco que é hoje adotado por empresas em todos os setores. Ela conseguiu traduzir o risco técnico — algo abstrato e complexo — em um modelo de negócio e política compreensível. Essa capacidade de comunicação, combinada com sua profundidade técnica, a torna uma figura única na história da tecnologia.
Seu trabalho é um lembrete constante de que a segurança não é um produto que se compra (como os antivírus mais recentes), mas um processo contínuo de aprendizado, colaboração e adaptação. Sua influência garantiu que a comunidade de segurança tivesse um caminho formal e ético para operar.
Conclusão
A trajetória de Katie Moussouris é um mapa detalhado da evolução da cibersegurança no século XXI. De uma jovem programadora autodidata a uma estrategista global, ela transformou o conceito de “vulnerabilidade” de um mero problema técnico em um motor de mudança regulatória e de mercado. Ela provou, através de suas ações na Symantec, Microsoft, na criação dos padrões ISO e na implementação de programas governamentais, que o conhecimento deve ser compartilhado de forma responsável para que o progresso tecnológico possa ocorrer sem comprometer a segurança das informações.
Seu legado é o de um ecossistema de segurança mais robusto, mais colaborativo e, acima de tudo, mais transparente. Ela não apenas encontrou falhas; ela criou a infraestrutura para que essas falhas fossem encontradas, corrigidas e, mais importante, que a indústria aprendesse com elas. Por isso, o estudo da vida de Katie Moussouris é fundamental para qualquer pessoa que deseje compreender como a excelência técnica se encontra com a liderança política e a ética no cenário digital moderno. Ela é, sem dúvida, uma das grandes arquitetas da segurança que vivemos hoje.