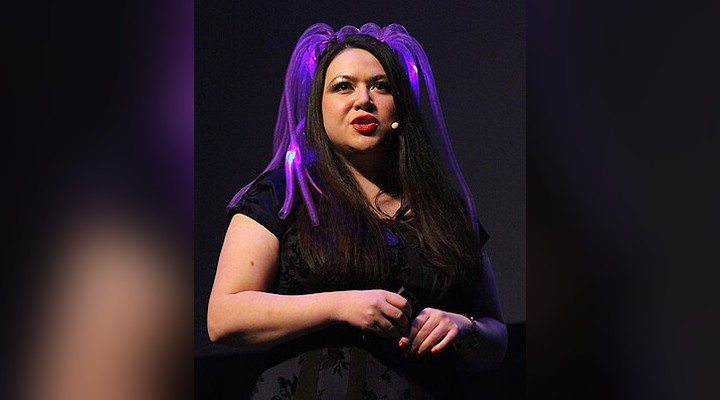
No vasto e complexo universo da tecnologia moderna, poucas figuras profissionais personificam tanto a interseção entre a curiosidade acadêmica e a responsabilidade de segurança quanto Katie Moussouris. Ela não é apenas uma pesquisadora; é uma arquiteta fundamental das práticas de *disclosure* de vulnerabilidades que moldaram a forma como gigantes corporativos e governos lidam com falhas de segurança digital.
Para muitos leitores, o termo “segurança cibernética” evoca imagens de *firewalls* complexos e códigos criptografados. No entanto, o trabalho de Katie Moussouris eleva o debate, transformando a segurança não apenas em um problema técnico, mas em uma questão de política, ética e colaboração global. Se você se pergunta Quem é Katie Moussouris?, prepare-se para mergulhar na trajetória de uma pioneira que não só identificou os riscos, mas criou os mecanismos para mitigá-los em escala mundial.
Este artigo é um mergulho profundo em sua vida, desde os primeiros códigos que ela aprendeu a escrever na infância, passando pelas suas contribuições revolucionárias em corporações como Symantec e Microsoft, até o seu papel crucial na criação de programas governamentais de *bug bounty*. Entender a história de Katie Moussouris é entender a evolução da maturidade da segurança digital que usamos hoje.
As Raízes do Gênio: Formação e Primeiros Passos em Tecnologia
A trajetória de Katie Moussouris é marcada por uma precoce e autodidata paixão por tecnologia. Nascida em Boston, seus primeiros contatos com o mundo da programação não vieram de uma sala de aula formal, mas de uma iniciativa própria. Aos oito anos de idade, ela aprendeu a programar em BASICA utilizando um Commodore 64, um feito que demonstra um talento inato e uma disciplina impressionante para uma criança.
Seu intelecto não se limitou ao domínio da programação básica. No ensino médio, ela foi a primeira garota a cursar Ciência da Computação (Computer Science) em sua escola. Essa base acadêmica sólida foi complementada por estudos em Biologia Molecular e Matemática na Simmons College. Simultaneamente, ela se envolveu no prestigiado Projeto Genoma Humano (Human Genome Project) no Whitehead Institute do MIT. Essa combinação única de áreas — que vão da biologia molecular à matemática e à ciência da computação — forjou uma mente analítica capaz de abordar problemas complexos sob múltiplos ângulos, uma característica essencial para qualquer especialista em segurança cibernética.
A formação de Moussouris mostra que sua expertise não nasceu no vácuo corporativo, mas em um ambiente acadêmico rigoroso, que a preparou para entender a complexidade sistêmica que define a tecnologia moderna. O conhecimento multidisciplinar que ela acumulou é o que permite hoje entender a profundidade dos ataques cibernéticos.
A Consolidação da Carreira: De Symantec a Microsoft
Ao ingressar no mercado de trabalho, Katie Moussouris rapidamente se tornou um ponto de referência em pesquisa de segurança. Em outubro de 2004, ela juntou-se à Symantec, após a aquisição da @stake. Seu impacto foi imediato e estrutural: ela fundou e gerenciou o programa de Pesquisa de Vulnerabilidades da Symantec (Symantec Vulnerability Research). Este não foi um programa qualquer; foi pioneiro ao permitir que pesquisadores da Symantec publicassem suas descobertas de vulnerabilidades de forma organizada, estabelecendo um novo padrão de transparência na indústria.
Em 2007, Moussouris deu um passo estratégico ao deixar a Symantec para integrar a Microsoft como estrategista de segurança. Sua missão na Microsoft foi igualmente transformadora. Ela fundou o programa Microsoft Vulnerability Research (MSVR), um marco que foi anunciado em BlackHat 2008. O sucesso do MSVR foi mensurado pela sua capacidade de coordenar respostas a vulnerabilidades de grande impacto, como a famosa falha DNS de Dan Kaminsky. Ela também direcionou investigações em *bugs* de *software* de terceiros, elevando o nível de atenção à cadeia de suprimentos de segurança.
Essa progressão profissional demonstra a capacidade de Moussouris de não apenas identificar problemas, mas de institucionalizar a solução. Ela transformou a pesquisa de vulnerabilidades de um ato isolado em um processo corporativo e globalmente coordenado. É um testemunho de sua visão que sua carreira foi essencial para a profissionalização do setor.
A Padronização Global: ISO e a Filosofia do Divulgar
Um dos maiores legados de Katie Moussouris é seu papel na padronização global da forma como as vulnerabilidades são divulgadas. Ela não se contentou em apenas consertar; ela buscou criar as regras para que todos consertassem da maneira correta. Desde aproximadamente 2008, ela ajudou a editar o documento ISO/IEC 29147, um padrão internacional crucial para o *vulnerability disclosure*.
A importância desse trabalho só foi totalmente reconhecida em 2016, quando a ISO tornou o padrão livremente disponível, graças a uma solicitação direcionada de Moussouris e do Art Manion do CERT Coordination Center. Este movimento não apenas deu visibilidade ao seu trabalho, mas efetivamente democratizou uma metodologia de segurança crítica. Antes de sua intervenção, o processo era menos formalizado, criando inconsistências e riscos desnecessários.
Além disso, seu envolvimento com plataformas como o HackerOne, onde foi nomeada Chief Policy Officer em 2014, permitiu que ela moldasse a filosofia de divulgação de vulnerabilidades da empresa. Neste papel, Moussouris não apenas trabalhou com tecnologia, mas com a política e a legitimidade da pesquisa de segurança, promovendo a ideia de que a pesquisa de segurança deve ser vista como um direito e uma responsabilidade cívica. O impacto de sua visão sobre a gestão de falhas é um tema de estudo importante na área de ética e labor mercado de bugs.
A Revolução do Bug Bounty e o Setor Público
Se há um conceito que definiu o futuro da segurança cibernética moderna, é o programa de *Bug Bounty* (recompensa por falhas), e Katie Moussouris foi uma das principais catalisadoras desse movimento. Enquanto estava na Microsoft, ela começou a discutir o conceito de *bug bounty* com o governo federal. Essa discussão evoluiu de um tópico puramente técnico para uma questão de política de defesa nacional.
Ao migrar para o HackerOne, ela continuou a promover ativamente essa causa. Em um momento histórico de reconhecimento, em março de 2016, Moussouris esteve diretamente envolvida na criação do programa piloto “Hack the Pentagon” do Departamento de Defesa (DoD). Este foi o primeiro programa de *bug bounty* do governo federal dos EUA, um feito que validou a metodologia e a importância dos pesquisadores independentes. O governo passou a reconhecer que a colaboração com *hackers* não era um risco, mas uma fonte de resiliência.
Seu compromisso com a formalização desse modelo é tão profundo que, em 2016, ela fundou a Luta Security. A Luta Security surgiu com o propósito claro de ajudar tanto organizações privadas quanto governos a trabalharem de forma colaborativa com *hackers* através de programas de *bug bounty*. Assim, quem é Katie Moussouris? é respondido também como a catalisadora dessa nova era de defesa cibernética, transformando a visão de segurança de puramente defensiva para proativamente colaborativa.
O Legado Contemporâneo: Consultoria, Políticas e Influência Global
O impacto de Katie Moussouris transcende o código e os programas de segurança. Ela é uma *think tank* em ação, uma defensora ferrenha da transparência. Seu período como Cybersecurity Fellow na New America (entre 2015 e 2017) permitiu-lhe aplicar sua vasta experiência técnica no campo das políticas públicas, influenciando legisladores e formuladores de políticas de segurança em nível nacional.
A Luta Security representa a materialização de sua teoria: que a melhor defesa cibernética é construída sobre a confiança e a colaboração. Em vez de tratar os *hackers* como meros invasores a serem banidos, ela os posicionou como colaboradores valiosos, cujas habilidades devem ser canalizadas para proteger a infraestrutura crítica. Este paradigma de “hacker como aliado” é um dos conceitos mais importantes da cibersegurança contemporânea.
Para aqueles que buscam entender como a segurança digital evoluiu, o caso Moussouris é um estudo de caso perfeito. Ela provou que a combinação de conhecimento científico avançado, visão de mercado e engajamento político pode criar mudanças sistêmicas, elevando o patamar de segurança de um setor para um nível de responsabilidade global.
Conclusão
Katie Moussouris é mais do que uma lista de empregos em empresas de tecnologia de ponta; ela é uma reformadora de processos. Sua jornada, marcada pela transição de uma programadora autodidata a uma consultora de políticas de segurança de renome mundial, ilustra o ciclo de vida da inovação em segurança cibernética.
Ela conseguiu fazer o que muitos consideravam impossível: legitimar o *hacker* como um agente de proteção. Ao fundar a Luta Security e ao participar ativamente da criação de programas governamentais de *bug bounty*, Moussouris não apenas criou modelos de negócios, mas estabeleceu um novo contrato social digital. A lição que ela deixa é que a segurança cibernética não é um produto que se compra, mas um sistema que se constrói continuamente através do diálogo, da ética e da colaboração entre o setor privado, o governo e os próprios pesquisadores.
Seu legado é um convite à reflexão: a melhor maneira de construir um futuro digital seguro é abraçar a transparência e transformar a vulnerabilidade percebida em uma oportunidade de melhoria contínua. Por isso, ao estudar quem é Katie Moussouris?, estamos, na verdade, entendendo o mapa de como a proteção dos nossos dados e sistemas se tornou um esforço colaborativo de escala planetária.