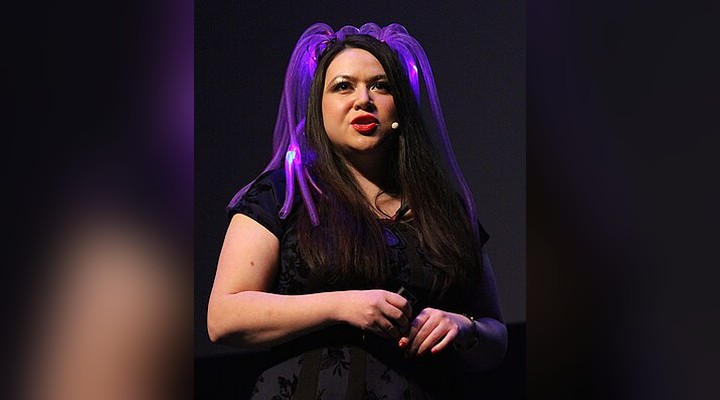
No vasto e acelerado universo da tecnologia, poucas figuras conseguiram não apenas acompanhar a evolução da segurança cibernética, mas moldá-la ativamente. Katie Moussouris é uma dessas pioneiras. Ela não é apenas uma pesquisadora de segurança; é uma arquiteta de processos, uma defensora ferrenha da transparência e uma visionária que ajudou a transformar a forma como o mundo corporativo e governamental lida com vulnerabilidades. A história dela é um estudo de caso fascinante sobre como a curiosidade precoce, combinada com uma persistente paixão por padrões e protocolos, pode ter um impacto global.
Para quem se pergunta Quem é Katie Moussouris?, a resposta é mais complexa do que um simples currículo. Ela é a mente por trás de programas que hoje são padrões de mercado, como o *bug bounty*. Sua trajetória, que a levou de programas universitários iniciais a grandes corporações como Symantec e Microsoft, e, finalmente, à fundação da Luta Security, é um roteiro de inovação e padronização. Este artigo detalhado visa guiar você por essa jornada, desvendando os momentos cruciais que a estabeleceram como uma das vozes mais importantes da segurança da informação moderna.
Ao final desta leitura, você entenderá o impacto duradouro de suas contribuições, desde a criação de programas de pesquisa de vulnerabilidades em empresas de tecnologia até a influência que ela exerceu na padronização internacional de processos de divulgação de falhas. Prepare-se para mergulhar na história de uma profissional que não apenas descobriu buracos em sistemas, mas criou os mecanismos para que esses buracos fossem corrigidos de maneira ética, rápida e coordenada em escala global.
As Raízes da Pioneira: Formação e Curiosidade Inata
A trajetória de Katie Moussouris começou muito antes de ela se tornar uma figura proeminente em conferências de segurança de alto nível. Nascida em Boston, sua relação com a tecnologia foi quase um chamado predestinado. Seu talento e proatividade foram evidentes desde muito jovem. Aos oito anos, ela demonstrou uma aptidão extraordinária, ensinando-se a programar em BASICon em um Commodore 64, um feito que já a colocava à frente de seus pares.
Sua formação acadêmica foi igualmente robusta e interdisciplinar. Ela foi a primeira garota na sua escola de ensino médio a cursar Ciência da Computação (AP Computer Science). Sua graduação em Simmons College permitiu que ela unisse o estudo de áreas aparentemente distintas — biologia molecular e matemática — enquanto simultaneamente se engajava em projetos de vanguarda, como o Projeto Genoma Humano no Whitehead Institute do MIT. Essa capacidade de transitar entre as ciências biológicas e o rigor matemático e computacional é um reflexo da sua mentalidade analítica: ver padrões complexos onde outros veem apenas dados aleatórios. É essa visão holística que a define, e que ajuda a responder Quem é Katie Moussouris?
Essa base multidisciplinar não foi apenas um diferencial acadêmico; foi o laboratório onde ela desenvolveu a capacidade de pensar em termos de sistemas complexos, algo vital para quem trabalha com segurança cibernética, onde uma falha em um componente pode comprometer um sistema inteiro.
Carreira em Gigantes da Tecnologia: Symantec e Microsoft
Ao ingressar no mercado de trabalho, Moussouris rapidamente demonstrou seu valor em grandes corporações. Em outubro de 2004, ela se juntou à Symantec, que havia adquirido a @stake. Nesse ambiente, ela não apenas participou, mas construiu: fundou e geriu o Symantec Vulnerability Research em 2004. Este foi um marco histórico, pois representou o primeiro programa formal que permitia aos pesquisadores da Symantec publicar suas descobertas de vulnerabilidades de maneira estruturada e profissional.
Em 2007, ela deu um passo adiante, deixando a Symantec para assumir um papel estratégico na Microsoft. A Microsoft a recebeu como estrategista de segurança, e seu impacto foi imediato. Ela foi responsável por fundar o programa Microsoft Vulnerability Research (MSVR), um programa de grande relevância que foi anunciado em um evento global como o BlackHat 2008. O MSVR rapidamente se tornou um centro de excelência na resposta a falhas críticas.
Durante seu tempo na Microsoft, o trabalho de Moussouris foi crucial na coordenação da resposta a várias vulnerabilidades significativas. Um exemplo notório foi a falha DNS de Dan Kaminsky, um evento que exigiu uma coordenação de segurança em tempo real e em escala maciça. Sua capacidade de liderar respostas técnicas complexas solidificou sua reputação como uma especialista de alto nível. Para entender o contexto dessa atuação, é útil consultar discussões sobre o papel ético dos hackers, um tema central na carreira de Moussouris.
A Padronização Global: ISO e o Modelo de Divulgação
Um dos legados mais importantes de Katie Moussouris não está em uma linha de código, mas sim em um documento: o padrão ISO/IEC 29147. A segurança cibernética, por natureza, é um campo fragmentado, com práticas que variam drasticamente entre países e empresas. Moussouris percebeu que o que o mundo precisava era de um consenso global.
Desde aproximadamente 2008, ela se dedicou ativamente a editar e refinar o documento ISO/IEC 29147. Esse padrão estabelece as melhores práticas para a divulgação de vulnerabilidades. O ápice dessa luta pela padronização ocorreu em abril de 2016, quando a própria ISO tornou o padrão disponível gratuitamente, uma conquista que foi catalisada por um pedido conjunto de Moussouris e do Art Manion, do CERT Coordination Center. Este feito é um testemunho de que a influência de Moussouris transcende o aspecto técnico; ela é uma reformadora de processos.
Essa batalha pelo conhecimento aberto e pela padronização é um ponto chave para responder Quem é Katie Moussouris?: ela é uma agente de mudança normativa. Seu trabalho garante que, independentemente de onde uma vulnerabilidade seja encontrada, exista um caminho reconhecido e ético para que ela seja divulgada e corrigida pela indústria global. Se você deseja aprofundar seus conhecimentos sobre a importância de padrões em segurança, pode conferir estudos sobre o mercado de correções de falhas de software.
HackerOne e a Revolução do Bug Bounty
Com a crescente necessidade de legitimar a atividade de pesquisa de segurança, Moussouris assumiu um papel de liderança em plataformas que facilitavam esse trabalho. Em maio de 2014, ela foi nomeada Chief Policy Officer na HackerOne, uma empresa sediada em São Francisco, Califórnia. Nesta posição, seu foco foi duplo e monumental: primeiro, definir a filosofia de divulgação de vulnerabilidades da empresa; e segundo, trabalhar ativamente para promover e legitimar a pesquisa de segurança entre legisladores, formuladores de políticas e grandes organizações.
Foi na HackerOne que ela continuou a defender e a popularizar o conceito de “Bug Bounty Program” (programa de recompensa por bugs). Ela começou a discutir esse modelo com o governo federal americano enquanto ainda estava na Microsoft, e essa conversa foi crucial para a evolução do setor. O reconhecimento desse modelo como um mecanismo de defesa não apenas economizou bilhões em potencial prejuízo, mas também transformou o status do pesquisador de segurança, elevando-o de “hackeador” a “consultor essencial”.
Um momento definidor dessa tendência foi em março de 2016, quando Moussouris esteve diretamente envolvida na criação do programa piloto “Hack the Pentagon” do Departamento de Defesa. Este foi o primeiro programa de *bug bounty* do governo federal, organizado e validado pela HackerOne. Esse projeto não só validou o modelo de *bug bounty* no setor público, mas também mostrou o potencial de colaboração entre o setor privado e o governamental, garantindo que a segurança crítica fosse vista como uma responsabilidade compartilhada.
A Fundação Luta Security e o Legado Profissional
A consolidação de toda essa experiência — desde a pesquisa em grandes empresas, passando pela padronização internacional, até a aplicação em governos — culminou em um passo natural: a criação de sua própria consultoria. Em abril de 2016, Katie Moussouris fundou a Luta Security. Esta consultoria foi criada com um propósito claro: ajudar organizações e governos a trabalharem de forma colaborativa com pesquisadores de segurança, utilizando o modelo de *bug bounty* em escala profissional.
Seu papel também incluiu um período de prestígio intelectual. Entre 2015 e 2017, ela serviu como Cybersecurity Fellow na New America, um influente think tank americano. Estar em um think tank de prestígio reforça o papel de Moussouris não apenas como executiva de tecnologia, mas como uma pensadora estratégica, capaz de traduzir riscos técnicos complexos em políticas públicas e estratégias empresariais compreensíveis. Conhecer a trajetória de Katie Moussouris é entender a evolução do mercado de segurança.
Ao longo de sua carreira, ela não se limitou a reagir a crises; ela previu necessidades. Ela viu o modelo de pagamento por falhas (o *bug bounty*) como uma ferramenta de risco gerenciável e o institucionalizou. Sua visão é que a segurança não pode mais ser um custo reativo, mas sim um investimento proativo e colaborativo.
Conclusão: O Impacto Duradouro da Pioneira
A análise detalhada de sua vida profissional e contribuições mostra que Katie Moussouris é mais do que uma pesquisadora de segurança; ela é uma arquiteta de confiança digital. Ela sistematizou o caos da segurança, transformando descobertas esporádicas de vulnerabilidades em um sistema global, previsível e profissional.
Seu legado é multifacetado: ela estabeleceu padrões (ISO), criou modelos de negócio (Bug Bounty), e influenciou políticas públicas (Hack the Pentagon). Ela provou que a colaboração entre o conhecimento acadêmico, o setor corporativo e o governo é a chave para a resiliência cibernética. Para aqueles que buscam entender o papel de profissionais de alto impacto na segurança digital, descobrir a profundidade de sua influência na segurança cibernética é fundamental.
Em um mundo cada vez mais conectado e vulnerável, o trabalho de Moussouris não é apenas relevante; é vital. Ela nos ensinou que os “hackers”, quando canalizados e regulamentados por métodos éticos, se tornam os colaboradores mais valiosos na defesa da infraestrutura digital mundial. Por isso, Quem é Katie Moussouris? É a personificação do profissional que transforma o risco técnico em um modelo de negócio sustentável e responsável.