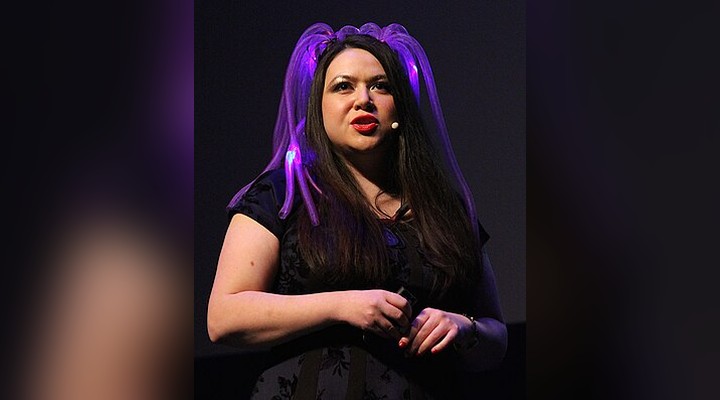
No vasto e complexo universo da segurança digital, há figuras cujas carreiras não apenas acompanharam a evolução tecnológica, mas ativamente a moldaram. Entre elas, Katie Moussouris se destaca como uma das pioneiras mais influentes na área de pesquisa de vulnerabilidades e divulgação ética de falhas. Ela é uma profissional que transformou a maneira como corporações, governos e pesquisadores interagem com o conhecimento de falhas de segurança, elevando o padrão de ética e colaboração no setor.
Para quem busca saber Quem é Katie Moussouris?, a resposta vai muito além de um simples currículo. É a história de uma estrategista que transformou a teoria da criptografia em práticas de governança de riscos globais. Sua trajetória, marcada por saltos estratégicos entre gigantes da tecnologia como Symantec e Microsoft, e pelo estabelecimento de padrões internacionais, é um manual de como o conhecimento acadêmico pode se traduzir em impacto geopolítico e econômico.
Este artigo é um mergulho aprofundado em sua jornada. Exploraremos desde seus primeiros contatos com a programação na infância até sua atuação na criação de programas governamentais de “bug bounty” (caça a bugs). Conheça o impacto duradouro de suas contribuições, entendendo por que ela é considerada uma arquiteta da segurança digital moderna e como seu trabalho redefine a relação entre invasores (hackers) e defensores (defenders).
A Formação de uma Visionária: Dos Primeiros Códigos ao Projeto Genoma Humano
A jornada de Katie Moussouris começou em Boston, mas seu contato com o mundo da computação foi precoce e autodidata. Sua paixão por tecnologia não veio de um curso formal, mas de uma iniciativa pessoal impressionante: aos oito anos de idade, ela aprendeu a programar BASICon em um Commodore 64, um marco que já sinalizava sua aptidão extraordinária. A persistência e a curiosidade foram as primeiras ferramentas de sua caixa de utilidades.
Sua formação acadêmica só reforçou essa base técnica. Ela foi a primeira garota em seu colégio a cursar AP Computer Science. Posteriormente, estudou na Simmons College, conciliando cursos de Biologia Molecular e Matemática. Paralelamente, ela se envolveu com o Projeto Genoma Humano no Whitehead Institute do MIT. Essa combinação de disciplinas — ciências biológicas, matemática e, por extensão, o raciocínio lógico intrínseco à programação — forneceu a Moussouris uma visão interdisciplinar rara. Ela não via a segurança apenas como código, mas como um sistema complexo, tão intrinsecamente ligado à vida quanto os sistemas biológicos.
Essa base multidisciplinar é crucial para entender a profundidade de sua expertise. Ela possui o olhar de uma bióloga, o rigor de uma matemática e a mente crítica de uma pesquisadora de sistemas, características que a tornaram ideal para os desafios de segurança mais complexos.
A Carreira de Elite: Estabelecendo a Pesquisa de Vulnerabilidades
Ao ingressar no mercado corporativo de segurança, Katie Moussouris não apenas encontrou um emprego; ela começou a criar departamentos e programas inteiros. Seu trabalho na Symantec, em 2004, após a aquisição da @stake, foi um divisor de águas. Ela fundou e gerenciou o Symantec Vulnerability Research, um programa inédito que permitia aos pesquisadores da empresa publicar suas descobertas de vulnerabilidade. Isso representou uma mudança cultural, transformando o conhecimento em um ativo científico e comercial.
A progressão para a Microsoft, em 2007, consolidou ainda mais seu status. Lá, ela fundou o programa Microsoft Vulnerability Research (MSVR), um marco de organização na segurança corporativa. O MSVR não era apenas um time de testes; era um centro de coordenação de respostas críticas. Um dos exemplos mais notáveis foi a coordenação da resposta a falhas significativas, como a vulnerabilidade DNS de Dan Kaminsky. Esse feito demonstra sua capacidade não só de encontrar o erro, mas de orquestrar a resposta global para mitigá-lo.
Neste período, o conceito de “vulnerabilidade” deixou de ser um mero relatório técnico e passou a ser um protocolo de gestão de riscos. A capacidade de fazer isso em escala global é um dos pilares que definem a história moderna da cibersegurança. O trabalho dela provou que o conhecimento de falhas, quando compartilhado de forma ética, é um motor de inovação e defesa.
Padrões Globais e a Ética da Divulgação de Falhas
Um dos legados mais duradouros de Moussouris não está em um produto, mas em um padrão: o protocolo de divulgação de vulnerabilidades. Ela esteve ativamente envolvida na edição do documento ISO/IEC 29147 desde 2008. Este documento é um guia global que estabelece as melhores práticas para pesquisadores e empresas sobre como descobrir, documentar e, crucialmente, divulgar falhas de segurança de maneira responsável.
A conquista de tornar esse padrão internacional gratuitamente disponível em 2016, após solicitação de Moussouris e do CERT Coordination Center’s Art Manion, foi um ato de advocacy que teve um impacto econômico e de segurança imensurável. Ao padronizar o processo, ela garantiu que a comunidade global não tivesse que reinventar a roda a cada nova falha crítica.
Além disso, sua passagem pelo New America, entre 2015 e 2017, como Cybersecurity Fellow, permitiu que ela aplicasse sua visão técnica em um contexto de políticas públicas. Isso reforçou que a segurança digital não pode ser tratada apenas como um problema de engenharia, mas como uma questão de governança e legislação, tema que dialoga com áreas como métodos de autenticação e identidade.
A Revolução do Bug Bounty: Unindo Hackers ao Governo
Se há um campo onde a influência de Katie Moussouris é mais palpável, é o dos programas de recompensa por falhas (bug bounty). Ela é uma grande defensora da ideia de que “hackers” podem ser, na verdade, aliados. Em 2014, ao assumir o cargo de Chief Policy Officer na HackerOne, ela dedicou seus esforços a legitimar a pesquisa de segurança junto a legisladores e grandes corporações. Seu objetivo era institucionalizar o conhecimento de que testes de invasão controlados são vitais.
Essa missão a levou a um diálogo inédito: o da integração entre o setor privado e o governo federal. Enquanto ainda na Microsoft, ela começou a discutir programas de bug bounty com o governo federal. Essa conversa se intensificou em HackerOne, culminando em um momento histórico: em março de 2016, ela esteve diretamente envolvida na criação do programa piloto “Hack the Pentagon” do Departamento de Defesa (DoD). Este foi o primeiro programa federal de bug bounty dos EUA.
Essa transição do conceito de “vulnerabilidade” para o de “serviço de busca de vulnerabilidades pago” mudou o paradigma de segurança. O artigo “Fixing a Hole: The Labor Market for Bugs” no MIT mostra como esse trabalho criou um novo mercado de trabalho altamente especializado. A partir daí, o risco de segurança passou a ser quantificado e remunerado, transformando o hacker de um criminoso em um consultor de alto valor.
Este ponto é tão revolucionário que levou a publicações como o artigo do New York Times, que debate se os hackers, tradicionalmente vistos como ameaça, podem ser transformados em ajuda para as agências de segurança. Katie Moussouris foi uma das arquitetas desse diálogo.
O Legado Empresarial: Luta Security e a Colaboração em Segurança
A consolidação de sua visão a levou, em abril de 2016, a fundar a Luta Security. Este movimento empreendedor não foi apenas sobre abrir uma consultoria; foi sobre criar um canal estruturado para que organizações e governos pudessem trabalhar em colaboração direta e formal com os hackers. A Luta Security se tornou o veículo para aplicar todas as suas experiências: a metodologia da Microsoft, a padronização da ISO e o modelo de mercado da HackerOne.
O objetivo principal é desmistificar o hacking. Não se trata de banir a criatividade ou a capacidade analítica, mas de canalizá-la. Ela ensinou que a melhor defesa não é o muro, mas o incentivo à crítica constante. Assim como um design de ícone precisa de propósito e funcionalidade estética, a segurança digital precisa de propósito e clareza de processos.
Em resumo, Quem é Katie Moussouris? Ela é, primeiramente, uma catalisadora de processos. Ela pegou o conhecimento técnico de vulnerabilidades e o transformou em políticas públicas e modelos de negócios que beneficiam a segurança mundial. Sua influência é sentida em cada grande corporação que hoje adota um programa de bug bounty, e em cada governo que passa por uma revisão de segurança externa.
Conclusão
O impacto de Katie Moussouris na segurança digital é profundo e multifacetado. Ela não é apenas uma pesquisadora brilhante; é uma reformadora de políticas de segurança. Sua carreira é um testemunho de como a combinação de conhecimento técnico (seu background em biologia e matemática) com uma visão estratégica de governança pode desarmar problemas complexos. Ela transformou a percepção de risco de algo puramente reativo (apagar incêndios) para algo proativo e estruturado (incentivar a prevenção e a crítica).
Seu legado é o de um ecossistema colaborativo: um onde o pesquisador ético não é mais um “invasor em potencial”, mas um “consultor de risco essencial”. Ao padronizar a divulgação de vulnerabilidades através de órgãos como a ISO e ao popularizar o modelo do bug bounty junto aos governos, ela garantiu que a segurança não fosse um luxo, mas um direito fundamental e um investimento operacional obrigatório. Estudar o percurso de Katie Moussouris é entender que a melhor defesa tecnológica é, muitas vezes, a cooperação humana e o conhecimento compartilhado.