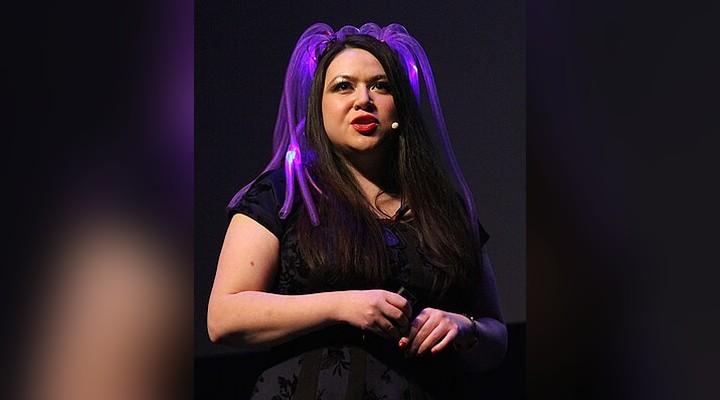
Em um cenário digital cada vez mais complexo e interconectado, onde a informação é tanto um motor de progresso quanto um vetor de risco, figuras como Katie Moussouris representam mais do que meras pesquisadoras de segurança: elas são arquitetas da confiança digital moderna. Conhecer Quem é Katie Moussouris? é mergulhar na história de como a comunidade de segurança cibernética evoluiu de um nicho acadêmico para uma força global que molda políticas públicas e práticas de desenvolvimento de software. Ela é amplamente reconhecida por sua visão pioneira em *vulnerability disclosure*, o processo crucial de revelação de vulnerabilidades de maneira ética e responsável.
A trajetória profissional de Moussouris é um estudo de caso em resiliência intelectual e impacto estrutural. Desde os primeiros programas de pesquisa em grandes corporações como Symantec e Microsoft, até a criação de padrões internacionais e a legitimação dos programas de *bug bounty* no setor governamental, suas contribuições são vastas e profundamente técnicas. Este artigo minucioso tem como objetivo desvendar a carreira dessa visionária, detalhando suas conquistas mais significativas, o contexto histórico de suas inovações e o legado duradouro que ela deixou para a segurança cibernética global.
Preparamo-nos para entender não apenas o que ela fez, mas o porquê isso foi revolucionário. Se você busca a profundidade de conhecimento sobre o ecossistema de segurança digital, a análise da carreira de Katie Moussouris é leitura obrigatória, pois ela redefine o papel do hacker e do pesquisador de segurança no século XXI.
A Formação Inovadora: De Programadora Amadora a Estagiária do MIT
Os primeiros sinais do talento de Katie Moussouris apareceram em um contexto inesperado. Nascida em Boston, seu contato com o mundo da programação não veio de uma sala de aula formal, mas de uma curiosidade autodidata. Aos oito anos, ela aprendeu a programar em BASICon em um Commodore 64, um feito que demonstra um talento precoce e um domínio intuitivo sobre a lógica computacional.
Sua formação acadêmica foi igualmente notável. Ela não apenas foi a primeira garota a cursar Ciência da Computação em seu ensino médio, mas também demonstrou uma capacidade de transdisciplinaridade impressionante. Ela frequentou a Simmons College, onde estudou simultaneamente Biologia Molecular e Matemática. Paralelamente, integrou o Projeto Genoma Humano no Whitehead Institute do MIT. Esse percurso inicial não apenas pavimentou uma base científica sólida, mas também a acostumou a ambientes de pesquisa de ponta, onde a precisão e a metodologia rigorosa eram imperativas.
Este histórico de aprendizado autodirigido e acadêmico robusto é fundamental para entender Quem é Katie Moussouris? e como ela passou a aplicar essa mentalidade analítica e investigativa ao campo da segurança. Sua capacidade de transitar entre a biologia, a matemática e o código é um reflexo direto de sua visão holística sobre sistemas complexos, sejam eles genéticos ou digitais.
Carreira Empresarial e as Primeiras Fronteiras da Segurança Cibernética
O ingresso de Moussouris no mercado de tecnologia foi marcado por instituições líderes que estavam passando por transformações radicais em suas práticas de segurança. Em outubro de 2004, ela se juntou à Symantec, após a aquisição da @stake. Seu impacto foi imediato e estrutural. Ela fundou e gerenciou o Symantec Vulnerability Research, um programa que, na época, representava um marco. Anteriormente, a pesquisa de vulnerabilidades era muitas vezes caótica ou restrita. Este programa foi um dos primeiros a permitir que os pesquisadores da Symantec publicassem formalmente suas descobertas de falhas, profissionalizando o processo.
A transição para a Microsoft em 2007 consolidou ainda mais sua reputação. Ali, ela assumiu o papel de estrategista de segurança e fundou o programa Microsoft Vulnerability Research (MSVR). A importância desse programa é imensa, pois ele não só coordenou a resposta a falhas significativas — como a conhecida falha DNS de Dan Kaminsky — mas também estabeleceu um modelo de colaboração inédito entre pesquisadores e gigantes de tecnologia. O MSVR garantiu que o conhecimento sobre falhas fosse usado de maneira proativa e controlada, elevando o padrão global de resposta a incidentes.
Ao longo desses anos iniciais, ela não apenas reagiu às ameaças, mas ativamente construiu as ferramentas e os processos que hoje são considerados o *status quo* da indústria. É notável como Quem é Katie Moussouris? conseguiu transformar conhecimento acadêmico em protocolos empresariais de alto nível.
Padronização Global: Do ISO às Plataformas de Bug Bounty
Um dos aspectos mais subestimados de sua carreira é a influência de Moussouris na criação de padrões internacionais. Ela foi fundamental na edição do documento ISO/IEC 29147, um padrão global para divulgação de vulnerabilidades. Em abril de 2016, o ISO disponibilizou este padrão de forma gratuita, uma conquista que foi diretamente catalisada por um pedido de Moussouris e do Art Manion do CERT Coordination Center. Essa padronização é crucial, pois tira a divulgação de vulnerabilidades da esfera da boa vontade corporativa e a eleva ao nível de protocolo internacional.
Em 2014, sua influência se expandiu para o ecossistema de plataformas de segurança com o seu papel no HackerOne. Lá, ela foi nomeada Chief Policy Officer. Seu foco se tornou a filosofia da divulgação de vulnerabilidades. Ela não apenas trabalhou para legitimar a pesquisa de segurança entre legisladores e grandes organizações, mas também promoveu ativamente a ideia de que os pesquisadores de segurança são “ajudantes”, e não apenas ameaças. Essa mudança de paradigma é um pilar do seu legado.
Essa crença na colaboração ética culminou em um dos movimentos mais revolucionários da segurança digital: o *bug bounty program* (programa de recompensa por bugs). Enquanto ainda estava na Microsoft, ela começou a debater o tema com o governo federal. Esse esforço a levou a participar diretamente da criação do programa piloto “Hack the Pentagon” do Departamento de Defesa. Este foi o primeiro programa de *bug bounty* do governo federal dos EUA, um marco que provou que a metodologia de recompensas por bugs era aplicável até mesmo aos sistemas de segurança mais sensíveis do estado.
Luta Security e o Novo Paradigma de Colaboração
O ápice dessa jornada de padronização e legitimação veio em 2016, quando Katie Moussouris fundou a Luta Security. A consultoria foi criada com um propósito extremamente claro: ajudar governos e grandes corporações a trabalharem de forma colaborativa com hackers éticos através dos programas de *bug bounty*. A Luta Security é a materialização de décadas de experiência em transformar a vulnerabilidade, que antes era vista apenas como um risco, em uma oportunidade de melhoria de segurança.
Este movimento representa uma mudança de paradigma fundamental na cibersegurança. Em vez de esperar por um ataque ou de realizar testes internos caros e limitados, as organizações passaram a convidar ativamente talentos globais (os hackers) para encontrar fraquezas em seus sistemas. Ela soube traduzir essa teoria em um modelo de negócio e consultoria altamente eficaz. A participação dela como Cybersecurity Fellow no think tank New America (entre 2015 e 2017) reforçou essa visão, conectando o setor privado às políticas públicas.
A importância de entender Quem é Katie Moussouris? reside justamente nessa capacidade de ponte: conectar o talento individual do pesquisador à estrutura de governança corporativa e governamental. Ela transformou o “hacker” de vilão midiático em um parceiro estratégico.
O Impacto Duradouro e o Legado na Cultura de Segurança
O legado de Katie Moussouris é multifacetado e profundamente estrutural. Ela não apenas criou programas; ela mudou a cultura em torno da segurança. Seu trabalho ajudou a normalizar a ideia de que a segurança cibernética é uma responsabilidade compartilhada, que exige a colaboração entre desenvolvedores, empresas, governos e, crucialmente, a comunidade de pesquisadores éticos.
A teoria que ela popularizou é que o esforço de pesquisa de segurança, se devidamente canalizado e recompensado, é o mecanismo mais eficiente de defesa. Essa ideia encontra paralelos em outras áreas do conhecimento; por exemplo, o conceito de redes de segurança e a importância de protocolos abertos ecoam o rigor técnico que ela aplicou ao padrão ISO. Se pensarmos em grandes nomes da tecnologia, podemos traçar paralelos de visão de pioneirismo, como o que foi estabelecido por figuras como Quem criou o ESET NOD32?, que também representou um salto de maturidade no mercado.
Seu advocacy pela ética em hacking é um tema que gerou debates importantes, como o que se viu em artigos que discutem se hackers podem ser ajudantes, e a importância da pesquisa acadêmica em vulnerabilidades, como detalhado em estudos sobre o mercado de bugs. Artigos como o veiculado pelo New York Times em 2016 refletem o momento em que o trabalho de Moussouris ganhou reconhecimento mainstream, forçando o debate sobre o uso de talentos do setor privado em benefício da segurança nacional.
Em resumo, ao longo de sua carreira, ela não apenas identificou problemas, mas também desenhou e implementou as soluções de governança para esses problemas. A maneira como ela abordou a questão da transparência, desde a criação de programas internos até a padronização internacional, é um modelo de sucesso em gestão de riscos em um ambiente de ameaça constante.
Conclusão
A figura de Katie Moussouris é um testemunho vivo da forma como o conhecimento técnico, quando combinado com visão estratégica e um forte senso de ética, pode transformar indústrias inteiras. Ela não é apenas uma pesquisadora; é uma catalisadora de mudanças de política e práticas. Sua capacidade de levar o conceito de “hacker ético” do underground para as salas de reunião do Departamento de Defesa dos EUA e para os padrões internacionais é o seu maior feito.
O impacto de Quem é Katie Moussouris? reside, portanto, na sua habilidade em construir pontes: pontes entre o conhecimento acadêmico e a aplicação corporativa; pontes entre a ameaça e a oportunidade; e, mais importante, pontes entre a tecnologia de ponta e a governança responsável. Seu legado continua a moldar como o mundo entende e se defende no complexo e desafiador ambiente da segurança digital.