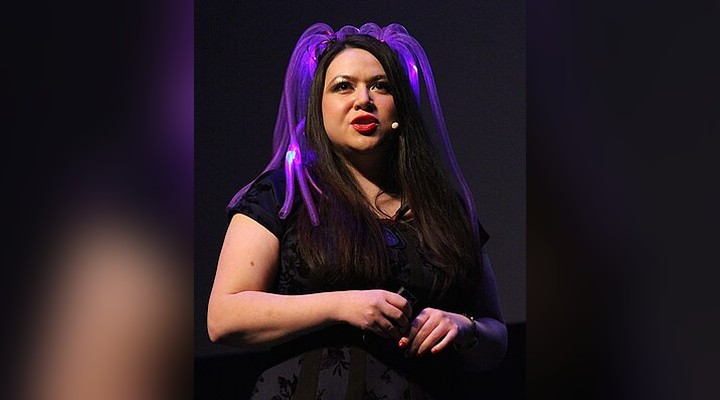
Se falar em segurança cibernética no século XXI é falar em um campo em constante revolução, onde a inovação tecnológica anda de mãos dadas com ameaças complexas. No centro dessa narrativa de defesa digital está o nome de Katie Moussouris. Mais do que apenas uma pesquisadora, ela é uma arquiteta de processos, uma visionária que não apenas identificou falhas em sistemas, mas que reescreveu as regras de como as empresas, governos e até mesmo os próprios hackers devem interagir com o conhecimento de vulnerabilidades. Para quem busca entender a evolução da segurança digital, saber Quem é Katie Moussouris? Conheça a pioneira da segurança digital e o impacto em vulnerabilidades é fundamental.
Sua trajetória é um estudo de caso sobre como a paixão pela tecnologia, combinada com uma visão política aguda, pode transformar um nicho técnico em um pilar de governança global. Desde os seus primeiros anos autodidatas programando em um Commodore 64 até suas funções executivas na criação de programas de “bug bounty” (recompensa por falhas), Moussouris demonstrou um domínio ímpar tanto na profundidade técnica quanto na estratégia de mercado. Este artigo detalhado mergulhará na vida e na carreira dessa figura seminal, explorando suas contribuições que moldaram o panorama da divulgação de vulnerabilidades e a relação entre o setor privado e o setor público em matéria de segurança.
Prepare-se para conhecer não apenas os fatos biográficos de uma profissional de sucesso, mas o impacto profundo que suas ideias tiveram na forma como o mundo se protege contra ataques digitais. Se você deseja compreender o que realmente significa ser uma pioneira em segurança cibernética, continue lendo e descubra como Katie Moussouris pavimentou o caminho para a era moderna da cibersegurança.
Os Primeiros Passos: Da Curiosidade Infantil à Ciência de Ponta
A gênese da curiosidade de Katie Moussouris é um relato inspirador de autodidatismo e aptidão precoce. Nascida em Boston, seu interesse pela programação não veio de um currículo formal, mas sim de uma iniciativa pessoal. Aos oito anos de idade, ela aprendeu a programar em BASICon, usando um Commodore 64 comprado por sua mãe. Esse início precoce e independente com um hardware clássico já sinalizava um talento que ia além do convencional.
Seu intelecto acadêmico só confirmou essa trajetória acelerada. Na escola de ensino médio, ela foi a primeira garota a realizar o exame AP de Ciência da Computação. Mas o percurso educacional dela não se limitou ao código. Ela frequentou a Simmons College, onde estudou Biologia Molecular e Matemática — uma combinação que, aparentemente, só faria sentido décadas depois, na intersecção entre a vida biológica e os sistemas de informação. Paralelamente, ela participou do Human Genome Project no Whitehead Institute do MIT, expondo-se a projetos de pesquisa de vanguarda em diferentes disciplinas. Essa base multidisciplinar foi crucial, fornecendo-lhe a capacidade de ver a segurança não apenas como um problema de código, mas como um desafio sistêmico.
Essa formação robusta, que transita entre a biologia complexa e a lógica matemática, preparou o terreno para sua atuação na área de segurança. Ela não era apenas uma programadora; era uma pensadora capaz de modelar sistemas complexos, uma habilidade que se revelaria indispensável no campo volátil e de alto risco da cibersegurança.
A Consolidação Profissional: Symantec e Microsoft
O início da carreira de Moussouris na indústria de tecnologia foi marcado por empresas gigantes que estavam na vanguarda da segurança. Em outubro de 2004, ela ingressou na Symantec, empresa que havia adquirido a @stake. Foi neste ambiente que ela não apenas contribuiu, mas que construiu um programa de peso: o Symantec Vulnerability Research. A criação desse programa foi historicamente significativa, pois representou um dos primeiros mecanismos corporativos dedicados a permitir que pesquisadores publicassem suas descobertas de vulnerabilidade de maneira estruturada e responsável.
Em 2007, Moussouris deixou a Symantec para integrar o time da Microsoft como estrategista de segurança. Essa mudança a colocou em um palco ainda maior. Lá, ela fundou o programa Microsoft Vulnerability Research (MSVR), um marco que ganhou notoriedade no BlackHat 2008. O programa que ela ajudou a estabelecer não era apenas um laboratório de testes; era um centro de coordenação de respostas a falhas críticas. Um dos exemplos mais notórios de seu trabalho foi a coordenação da resposta a falhas de DNS, como a descoberta de Dan Kaminsky, demonstrando sua capacidade de gerenciar crises de segurança em escala massiva.
A experiência nestas corporações multinacionais não lhe deu apenas conhecimento técnico, mas também uma visão macro do ciclo de vida de uma falha de segurança: desde a descoberta até a mitigação global. Quem é Katie Moussouris? Conheça a pioneira em segurança cibernética e fundadora da Luta Security é uma história de evolução de processos. Ela transformou o ato de “descobrir um bug” em um processo industrial, ético e globalmente coordenado.
A Revolução do Bug Bounty e a Governança de Vulnerabilidades
Um dos momentos mais transformadores em sua carreira foi a transição do foco de apenas “descobrir” para “incentivar a descoberta” de falhas. Moussouris foi uma das principais defensoras do conceito de *Bug Bounty*, ou recompensa por falhas. Durante seu tempo na Microsoft, ela começou a dialogar ativamente com o governo federal sobre como o setor privado poderia se beneficiar da inteligência dos hackers éticos. Esse movimento foi crucial para legitimar o trabalho dos pesquisadores de segurança.
Em 2014, ela assumiu o cargo de Chief Policy Officer no HackerOne, uma plataforma de destaque em San Francisco. Nesta função, seu papel se tornou mais estratégico: ela foi responsável pela filosofia de divulgação de vulnerabilidades da empresa, trabalhando ativamente para promover e legitimar a pesquisa de segurança entre organizações, legisladores e formuladores de políticas. Ela não estava apenas falando com empresas; ela estava falando com o poder. Sua participação foi decisiva na criação do programa piloto “Hack the Pentagon” do Departamento de Defesa dos EUA em 2016, o primeiro programa federal de *bug bounty*. Essa experiência demonstrou como a metodologia de recompensa por falhas poderia ser adaptada, com sucesso, para o ambiente mais restrito e sensível do governo.
A importância de institucionalizar esse tipo de trabalho foi reconhecida por diversos especialistas. O artigo “Hackers Can Be Helpers”, publicado em 2016, ilustra perfeitamente o ponto de virada que Moussouris ajudou a orquestrar: a visão de que hackers, historicamente vistos como ameaças, poderiam ser transformados em ativos de defesa.
Padronização Global e Influência em Políticas Públicas
O impacto de Katie Moussouris transcendeu o código e os programas de pagamento. Ela se tornou uma força motriz na padronização da indústria. Seu envolvimento na edição do documento ISO/IEC 29147 é um exemplo claro de como a expertise técnica pode se traduzir em normas internacionais. Desde 2008, ela ajudou a moldar este padrão, que estabelece diretrizes para a divulgação de vulnerabilidades. Em 2016, após um esforço conjunto que incluiu a solicitação dela e do CERT Coordination Center, o ISO tornou o padrão livremente disponível, um feito que democratizou o conhecimento e profissionalizou o processo de gerenciamento de riscos.
Além de sua atuação técnica e de políticas públicas, seu papel em *think tanks* como o New America, onde serviu como Cybersecurity Fellow entre 2015 e 2017, permitiu-lhe traduzir a linguagem dos *hackers* para a linguagem dos formuladores de políticas. Ela garantiu que a segurança cibernética fosse tratada não apenas como um custo operacional, mas como um imperativo estratégico nacional. Essa ponte entre a pesquisa de ponta e a política governamental é, talvez, sua contribuição mais duradoura.
A relevância de sua visão foi até mesmo discutida em termos de economia do trabalho para falhas de segurança, como o artigo “Fixing a Hole: The Labor Market for Bugs” mostra, demonstrando que o conhecimento de vulnerabilidades é um mercado de trabalho sofisticado e crescente. Estudos acadêmicos sobre o mercado de bugs confirmam a profundidade de sua contribuição para a teoria da segurança.
O Legado Empresarial: Luta Security e a Colaboração Hacker-Empresa
Em 2016, Katie Moussouris fundou a Luta Security, uma consultoria que consolida todo o seu conhecimento prático e político. A Luta Security foi criada com um propósito claro: ajudar organizações e governos a trabalharem de forma colaborativa e estruturada com a comunidade de *hackers* através de programas de *bug bounty*. Em essência, ela transformou o modelo de segurança de “defesa isolada” para “colaboração aberta”.
Essa fundação não foi um desfecho, mas uma consolidação de seu método. Ela sistematizou o processo que antes era feito através de vários programas e parcerias, oferecendo um guia prático para a gestão de riscos. Para muitas grandes corporações e agências governamentais, o desafio não é apenas encontrar falhas, mas saber *como* gerenciar o talento dos pesquisadores éticos. A Moussouris se posicionou exatamente neste ponto de intersecção, tornando-se uma autoridade em governança de segurança.
Se você busca entender o impacto prático de suas teorias, o material que detalha a criação do programa “Hack the Pentagon” e a subsequente fundação da Luta Security é crucial. Quem é Katie Moussouris? Conheça a pioneira em segurança cibernética e fundadora da Luta Security é um resumo poderoso de sua jornada de estrategista e empreendedora.
Sua trajetória também é marcada por um esforço contínuo em elevar o nível de discussão sobre segurança. Ao longo de sua carreira, ela não parou de discutir os modelos de pagamento e a responsabilidade legal, garantindo que o debate sobre vulnerabilidades fosse sempre orientado para a melhoria contínua e a ética profissional.
Conclusão: O Impacto Duradouro de uma Visionária
Em suma, o perfil de Katie Moussouris é o retrato de como o conhecimento técnico, quando aliado à visão estratégica e ao engajamento político, pode gerar um impacto transformador na sociedade. Quem é Katie Moussouris? Conheça a pioneira da segurança digital e o impacto em vulnerabilidades é a história de como a curiosidade infantil se tornou uma força global de defesa. Ela elevou o *bug bounty* de um mero programa de pagamento para um modelo de inteligência de segurança e um mecanismo de governança global.
Seu legado reside na capacidade de mudar o paradigma: de ver o hacker apenas como um criminoso, para entendê-lo como um recurso valioso. Ao padronizar processos, ao influenciar políticas públicas e ao criar modelos de negócios como a Luta Security, Katie Moussouris garantiu que a segurança cibernética fosse tratada com a seriedade e a complexidade que merece. Sua carreira é um manual de como a inovação ética deve operar no mundo digital. Ela não apenas descobriu buracos; ela ensinou o mundo a consertá-los de maneira colaborativa, padronizada e, acima de tudo, responsável.